团队与角色权限
LLMPod 的管理权限分为平台域和租户域。管理员端 用户与权限 → 用户管理 / 角色管理 管理平台人员;租户端 管理 → 团队管理 / 角色权限 只管理当前租户。不要通过平台用户菜单给租户应用创建成员。
平台用户
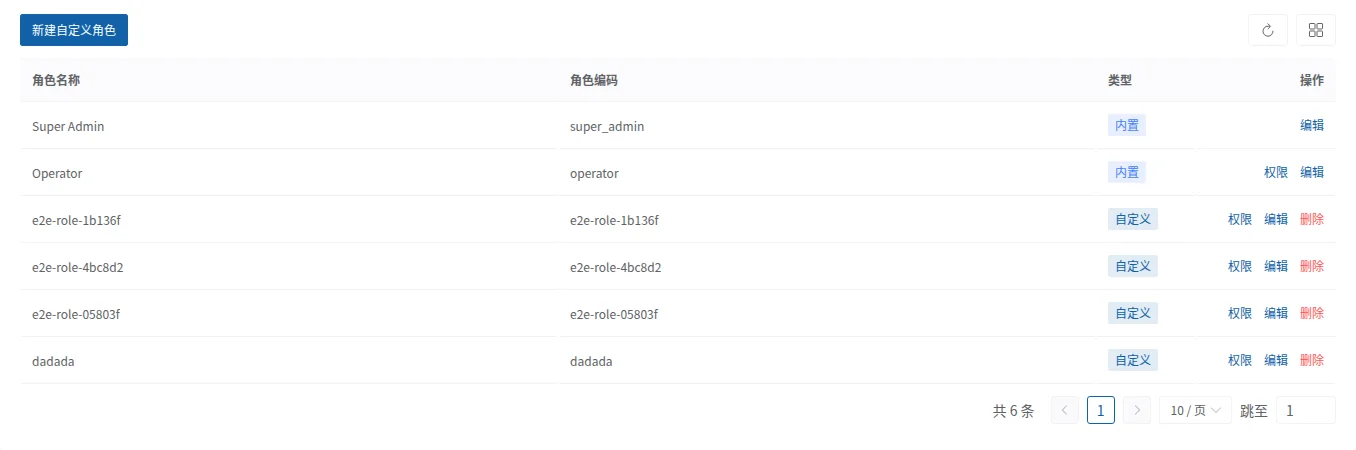
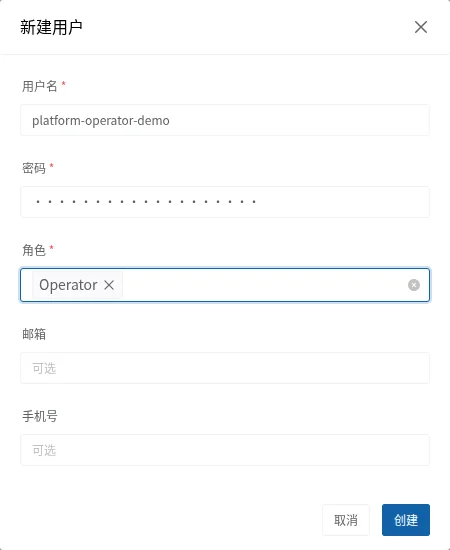
平台管理员在 用户管理 → 新建用户 填写用户名、密码并选择平台角色。角色管理可查看内置角色和自定义角色;先确定需要的权限,再给平台用户分配角色。这个入口创建的是平台账号,不会把用户加入某个租户团队。
租户团队
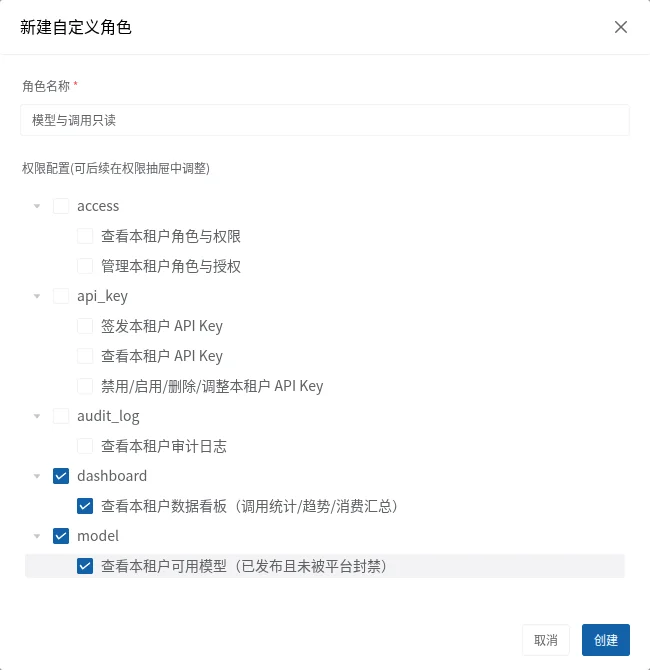
- 租户超管进入 角色权限,查看内置角色;需要自定义访问范围时,新建角色并勾选权限树。
- 到 团队管理 → 创建成员,填写全局唯一的登录用户名、密码,选择该租户的角色;邮箱和手机号可选。
- 成员登录后,确认能看见职责范围内的菜单与数据。缺少某个菜单时,先核对角色权限,再检查个人菜单显示设置。
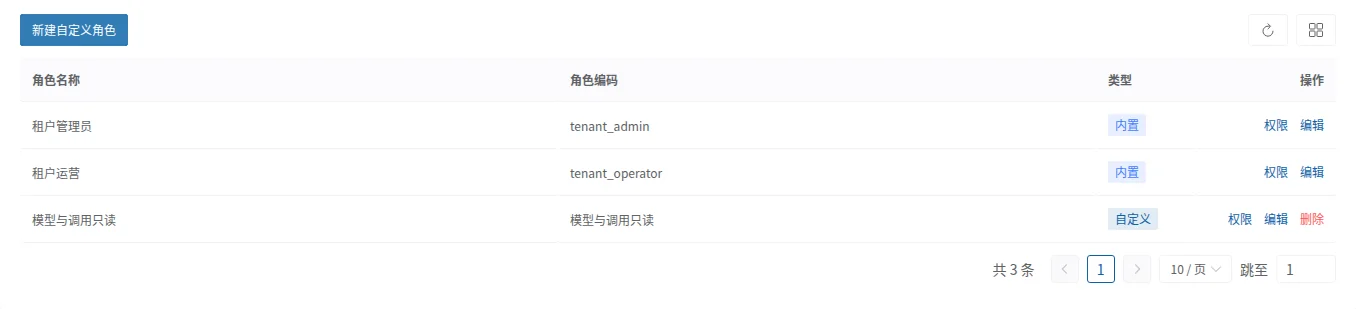
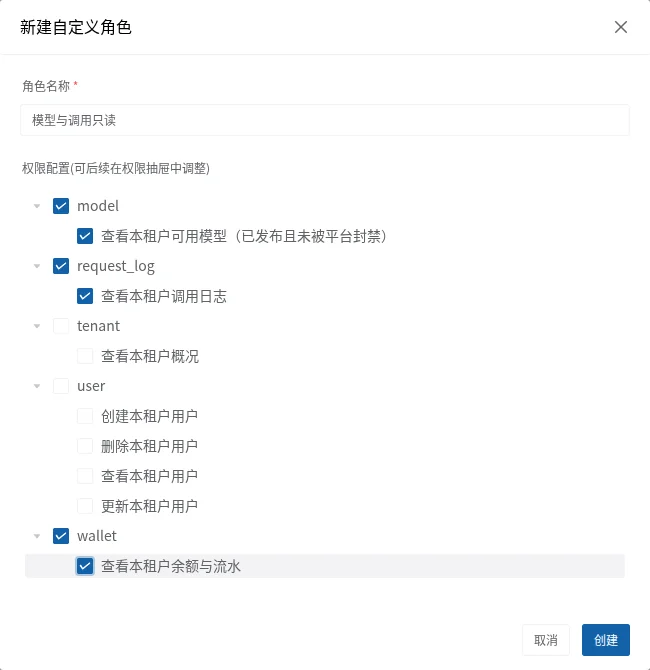
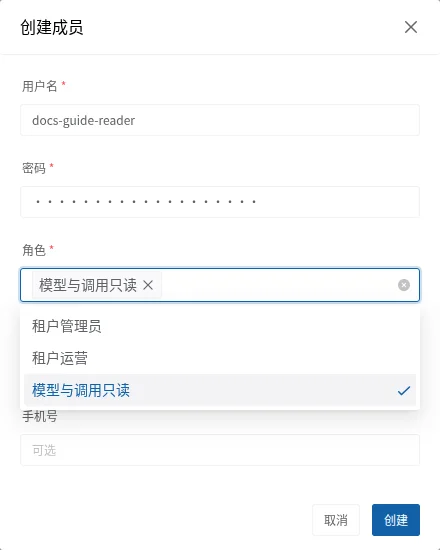
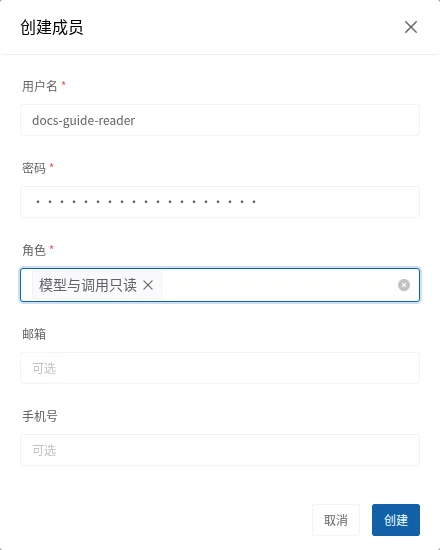
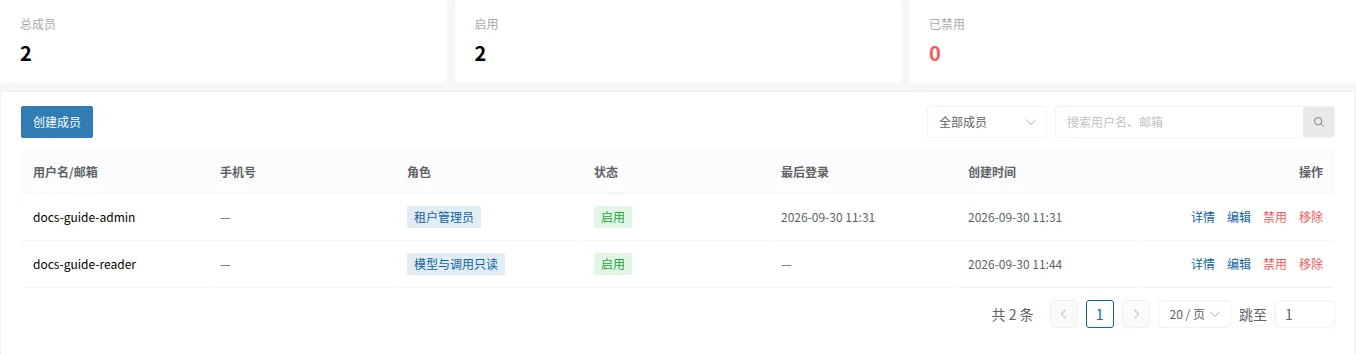
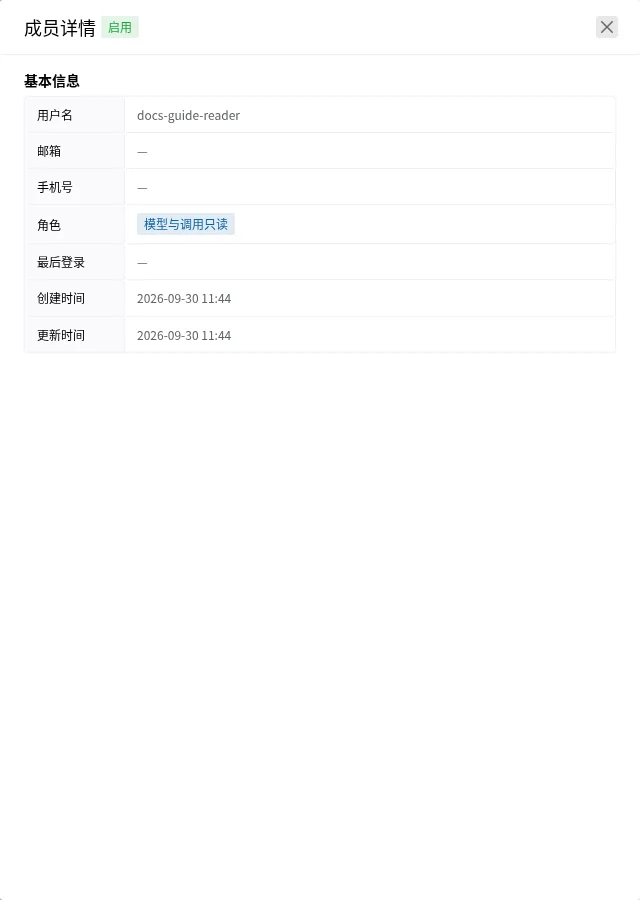
创建成员时选择角色;当前编辑成员表单只能改密码、邮箱和手机号,不能直接改成员角色。管理 API 提供为成员追加或回收角色的接口,可在当前实例的 OpenAPI 文档中核对权限和参数。内置角色不能按自定义角色的方式删除。当前界面的“邀请成员”入口尚未开放,直接创建成员即可。
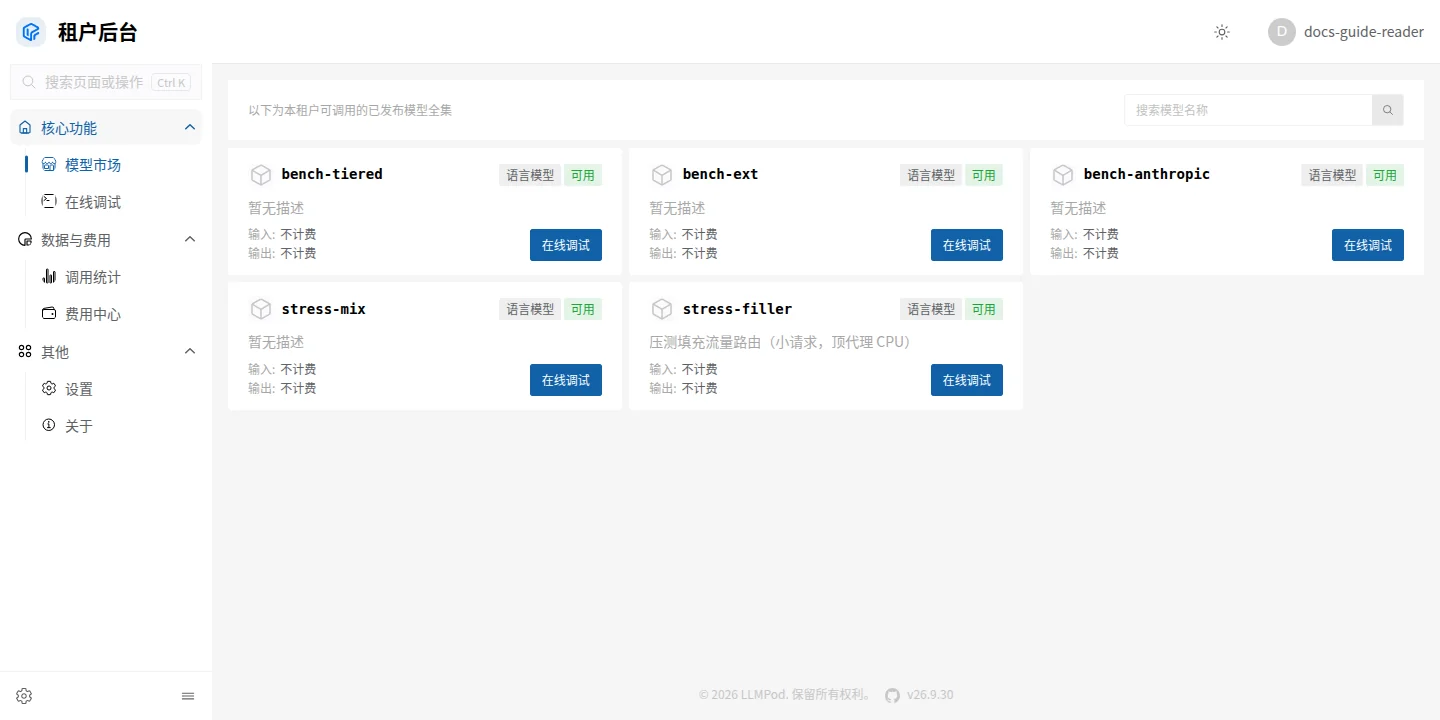
使用示例只读账号登录后,主要业务菜单显示其有权使用的模型市场、在线调试、调用统计和费用中心。菜单可见性只是第一步,实际操作仍由服务端权限校验。
API Key 与登录权限
登录账号的角色控制谁可以使用控制台和管理 API;API Key 控制应用能调用哪些已发布模型。即使某位用户能看见模型市场,也不意味着其 Key 能访问所有模型;Key 仍受授权模型、租户封禁和用量限制约束。
需要排查权限时,按顺序确认用户所属域 → 角色权限 → 租户模型封禁 → Key 授权模型。操作轨迹可在本域的 审计日志 中查看。